En este blog no hacen falta registros, no hay publicidad alguna, se comparte todo gratuitamente, sin pedir nada más a cambio que el agradecimiento por el trabajo realizado.

Este blog no contiene ningún tipo de fichero, ni link alguno de descarga; como mucho se puede facilitar accesos a webs donde se pueden conseguir. En ningún caso se cuenta con ingreso o ánimo lucrativo alguno.
Mostrando entradas con la etiqueta Seguridad Informática. Mostrar todas las entradas

26 abril 2020

¿Qué países censuran Internet?

   
A continuación posteamos un artículo que nos han hecho llegar, solicitando su publicación y que nos ha parecido bastante interesante.

   La censura en Internet es el procedimiento por el cual los Estados u otras organizaciones controlan, restringen o suprimen determinados contenidos en Internet o el acceso total a la red. Dependiendo de cada nivel de censura, puede verse afectada desde la publicación y difusión de noticias y opiniones, hasta las páginas webs de contenidos ideológicos, religiosos o eróticos, además de la restricción al acceso a las redes sociales. 

   En ciertos países, esta restricción va más allá de la censura, y el incumplimiento de la normativa puede acarrear penas de cárcel. Pese a que la censura en Internet suele asociarse a regímenes autoritarios, lo cierto es que numerosos Estados considerados democráticos aplican igualmente estas prácticas. A continuación vamos a enumerar algunos de los países que practican esta censura en cada uno de los cinco continentes:

·         Europa
   En total son 31 los países europeos que restringen páginas webs donde puede accederse a enlaces que dirijan a descargas ilegales mediante el sistema torrent, entre ellos España, Francia, Suecia o Bélgica. Es llamativo el caso de Reino Unido, en cuyo territorio está además restringida la pornografía, al igual que en Turquía, Bielorrusia o Moldavia, y especialmente preocupante que en Rusia se restrinjan además los medios de comunicación políticos o que en Grecia se limite el uso de las redes sociales. Turquía y Bielorrusia censuran también todo lo anterior, lo que les convierte en los países más restrictivos del viejo continente. 

·         América
   Aunque mundialmente se cree que Estados Unidos es el adalid de la libertad de expresión, en honor a la verdad cabe mencionar que una nueva ley ha dado a los proveedores de servicios de Internet la capacidad de monitorear y controlar el tráfico online, acabando de esta forma con la neutralidad que garantizaba el tratamiento de la red como un servicio público. Anteriormente se prohibía a las compañías proveedoras de Internet intervenir en el tráfico de determinados servicios web según sus intereses, para que todas las páginas compitieran en igualdad de condiciones. 

   El llamado “líder del mundo libre” restringe además las páginas torrent´s, junto con México, Canadá, Brasil, Argentina y otra veintena de Estados, mientras que Honduras censura los medios de contenidos políticos. El país más restrictivo del Nuevo Mundo es Cuba, quien además de censurar lo anterior, restringe las redes sociales y prohíbe la pornografía.

·         Oceanía
   Este “continente” formado por islas, solo restringe el torrent en 14 países, entre ellos Australia, por lo que sus habitantes tienen total libertad para entrar en cualquier otro tipo de página web.

·         África
   Dejando a un lado la restricción de 29 países para descargar torrents, el continente africano es uno de los más restrictivos, ya que son numerosos los países donde además se limita la libertad de expresión, entre ellos Senegal, República Centro Africana, Costa de Marfil o Etiopía. En Marruecos o Sudáfrica no se permite el acceso a la pornografía, en Burundi a los medios de información y en Etiopía se quedan sin Facebook. Tendrán que posturear a la vieja usanza.

·         Asia
   Es el campeón de la censura mundial y el gran enemigo del porno, ya que son 21 países en los que se prohíbe tajantemente cualquier acceso a este tipo de contenido, mientras que en 23 países del continente asiático, además de restringir el acceso a la pornografía, se censuran las informaciones de contenido político y las redes sociales. Como anécdota, es en este continente donde se ubica el país más restrictivo y censurador del mundo: Corea del Norte. Para tener acceso a la red, se necesita una autorización especial y solo para fines gubernamentales. Si nos preguntamos sobre la velocidad de la fibra óptica en cada uno de estos países, sin duda, en Corea del Norte “no se pueden quejar”.

Artículo creado por Alejandro Plaza.
Actualizado el 20 de febrero de 2020.
Share:

09 julio 2016

Avisos falsos de factura de Endesa


Se ha detectado una campaña fraudulenta simulando avisos de Endesa que invitan a descargarse la factura. Una vez abierto el mail, si haces clic enlazas a una página con código malicioso ("un virus" que bloquea los archivos personales de los usuarios de ordenadores.


"Ya hemos advertido a nuestros clientes de esta campaña fraudulenta que utiliza como señuelo una supuesta factura de la compañía. Si el usuario descarga su contenido bloquea los archivos personales almacenados en el ordenador y les pide que paguen un rescate para recuperarlos.

Estamos realizando las acciones pertinentes contra este ataque informático y te mantendremos informado de cualquier cambio relevante en este asunto.


El Instituto Nacional de Ciberseguridad de España (INCIBE) ofrece un servicio para ayudar a los afectados por el virus de la falsa factura de Endesa.


Para poder identificar el tipo de virus y si los datos son recuperables, el INCIBE recomienda contactar con el correo incidencias@certsi.es adjuntando dos o tres ficheros de Word o Excel (originalmente con extensión .doc o .xls) afectados por el virus y que no contengan información privada o confidencial, de tamaño superior a 1 MB. Además, deberá remitirse el fichero en el que se indica cómo realizar el pago para recuperar la información."

Fuente: Internautas.org
Share:

26 diciembre 2015

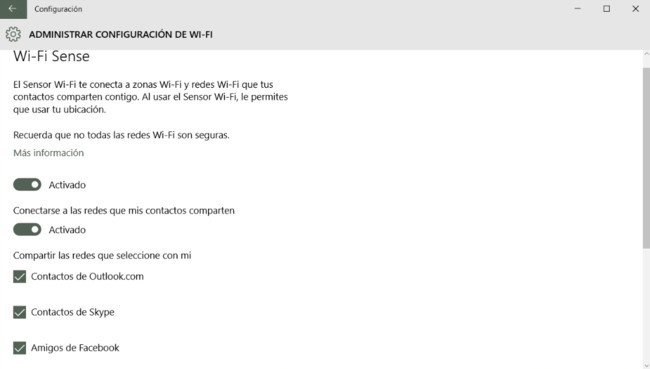
Windows 10 comparte tus contraseñas vía wifi

     Si eres un@ de los que cuentas con el sistema operativo (SO) Windows 10 (W10) en tu ordenador, debes saber que si inicias sesión mediante tu cuenta de Microsoft y además tienes guardadas localmente tus contraseñas wifi, con el fin de no tener que teclearlas cada vez que te conectas a una red, debes saber que las estás compartiendo automáticamente con tus contactos de Outlook, Skype o Facebook, ya que W10 lo tiene activado por defecto.

    Para evitarlo debes de acceder a la configuración del equipo.

    Lo podemos hacer de dos formas, pulsando el icono de Windows del teclado y a la vez la tecla i o picar en el icono de Windows (parte inferior izquierda de la pantalla) - configuración - red e internet, luego pinchar en wifi y en administrar configuración wifi. Ahora sólo tienes que desactivar las tres casillas que tendrás marcadas y que se encuentran debajo de "compartir las redes", como a continuación se muestra.


Un saludo
Share:

06 agosto 2015

Una falsa actualización de Windows 10 bloquea el equipo


Desde el pasado 29 de julio la nueva versión de Windows ya está disponible. Windows 10 ha levantado mucha expectación y un gran número de descargas durante las primeras horas tras su lanzamiento.


Por ello, han aprovechado para lanzar una falsa actualización. Los usuarios deberán tener cuidado antes de actualizar su equipo para comprobar que no se trata de un "fake".

Esta falsa actualización llega a través de un correo electrónico, y si se descarga puede bloquear el equipo y hacerse con el control total de tu ordenador.

En el e-mail figura como remitente Microsoft y pide descargar un archivo para actualizar Windows 10 de forma gratuita. En el momento en que el usuario lo descarga, el programa bloqueará el ordenador y exigirá pagar una cantidad de dinero para recuperar el control del mismo. La empresa de seguridad Cisco es la que ha descubierto la estafa y ha informado de ello.

Es imposible actualizar el ordenador a Windows 10 a través del correo electrónico, por lo que si algún usuario recibe un e-mail con este reclamo, debe eliminarlo para evitar caer en estafas. Cuando el ordenador esté preparado para descargar el software aparecerá una notificación en el escritorio, esos avisos sí son fiables.

TecnoPasión
 
Share:

27 abril 2015

Estafas en supuestos sorteos

Aprovechando las carencias y necesidades de la gente en este tiempo de crisis económica, los "listillos" de turno intentan llenar sus bolsillos a cuenta de los demás. 

Para intentar realizarlo, se están recibiendo correos enviados con supuestos premios de empresas conocidas. En estos correos se nos informa que hemos sido agraciados o seleccionados para recibir un regalo o entrar en un sorteo y que, tan sólo con rellenar una pequeña encuesta, nos enviaran nuestro producto sin mayor problema.

Fijaros en los dos que he recibido, dos empresas diferentes y sin embargo el remitente es el mismo.


Esta dirección de correo pertenece a la empresa Planet49.

Si queremos optar al supuesto premio deberemos de realizar una pequeña encuesta como ésta o similar.


Donde se nos informa que somos unos "suertud@s" y que hemos sido seleccionad@s.


Y a continuación, claro está, para recibir nuestro premio debemos rellenar un cuestionario como el siguiente:


Donde se nos piden nuestro datos personales y .......... nuestro MÓVIL!!!.

También se nos hace saber que una vez continuemos aceptaremos las condiciones de participación y política de protección de datos, luego ya sabéis "ajo, agua y resina".

Si poner nuestro email significa recibir propaganda a "diestro y siniestro", participando nuestro número de móvil preparaos a recibir llamadas donde os ofrecerán seguros médicos, entidades bancarias, ofertas, etc, etc. También preparaos a recibir sms publicitarios y posiblemente de modalidad premium, es decir de pago para el que los recibe.

Mucho cuidado con los grandes chollos. Un saludo.

Juanjo


Share:

11 diciembre 2014

La administración española se lo pone aún más fácil a los Hacker.

Artículo original recogido de la web:

Security By Default‏

Con este artículo se pone al descubierto que ya no hace falta ni emplear la "ingeniería social" para conocer las fallas de seguridad de la administración. Ellos mismos se lo ponen aún más fácil a todo aquel que quiera lanzar un ciberataque.


"Ayer se estrenó en España el portal de la transparencia, una iniciativa gubernamental para que cualquier ciudadano pueda revisar donde se gastan sus impuestos.

Sin duda una iniciativa muy positiva. No obstante, llama la atención lo enormemente descriptivo de los datos. Cuando se revisa una compra, aparecen modelos exactos y el suministrador.

Desde un punto de vista informático, tanta información tiene un contrapunto bastante negativo. Hoy día donde los ataques informáticos han mutado en verdaderas operaciones de espionaje, estudiar el entorno que se pretende atacar es clave y vital para asegurar el éxito.

Gran parte de la planificación de un ataque dirigido (APT) conlleva intentar averiguar las medidas de seguridad de tu 'adversario', por poner un ejemplo: Si alguien quiere diseñar un troyano para atacar una organización, es vital saber con qué modelo de antivirus se va a encontrar para anticiparse y diseñar una pieza concreta que pase inadvertida.

Al hilo del portal de transparencia, me ha dado por buscar 'Antivirus' y he obtenido un listado bastante completo de las soluciones que emplean algunos organismos:


Si deseamos atacar al ministerio de Defensa, hay que evadir los antivirus de Mcafee o Trend Micro, -bueno es saberlo-

Si nuestro objetivo fuese la Seguridad social y estuviésemos atascados pensando por qué nuestros ataques quedan bloqueados, ya sabemos que tenemos que buscar 'tampers' para IPSs Check Point 


Si hablamos de sistemas operativos, podemos probar una búsqueda de tipo 'Windows' para discernir si nos toca diseñar algo para XP, 7 o Windows 8


En definitiva, es genial saber donde va el dinero del contribuyente, la transparencia es necesaria, pero igual se debería limitar la información técnica ofrecida a un potencial 'enemigo'"
Fuente: Security By Default
Share:

26 agosto 2014

Diez nuevos trucos de seguridad que te protegerán en 2014


Cada año es más difícil proteger el ordenador o teléfono móvil de las amenazas online, ya que los criminales inventan constantemente nuevos trucos para robar dinero, datos o incluso mantenerlos prisioneros. No es de extrañar que la industria de la seguridad deba estar constantemente innovando. Aquí está la lista de las nuevas tecnologías de protección que contrarrestan los trucos (que a veces dan miedo) de los hackers en 2014. Implementaremos todas ellas en nuestra la versión Kaspersky Internet Security-Multi-Device de 2015.


1


1. DESHACER CRYPTOLOCKER

Puede que ya sepas lo que es Cryptolocker, ya que fue noticia al menos dos veces el año pasado. Este desagradable malware encripta tus documentos con una clave y exige el pago de un rescate (por lo general, de alrededor de 300 dólares) para descodificarlo. Acabar con el malware no restaurará los documentos encriptados.


Por otra parte, muchas veces es imposible recuperar los documentos sin una llave (y sólo los criminales detrás de Cryptolocker la tienen). La solución es simple si tienes una copia de seguridad reciente de todos tus datos, pero muchas personas no la tienen. Ésta es la nueva solución – nuestro mejorado Sistema Watcher hace copias de seguridad de documentos de forma automática cuando cualquier aplicación sospechosa intenta acceder a él. Si más adelante se descubre que la aplicación era solo un malware similar a cryptolocker, se pueden deshacer todos los cambios hechos a los documentos (código de lectura).


2


2. MANTÉN ALEJADOS A LOS TROYANOS BANCARIOS

Sí, los cibercriminales pueden robarte dinero directamente. Esto se hace utilizando troyanos bancarios, que son muy efectivos (una banda robó recientemente más de 500.000 euros en una semana) y en ocasiones, logran eludir la doble verificación y otras medidas de seguridad de los bancos. Los troyanoste observan cuando tecleas tu contraseña,copias y pegas los números de las tarjetasde créditode tu cuenta, e inclusocuando haces capturas de pantalla durante transacciones online.

El Pago Seguro evita el espionaje de tu teclado, el espionaje del portapapeles y hacer capturas de pantalla mientras haces transacciones bancarias.


Para proteger al usuario, la solución de seguridad debe asegurarse de que un ordenador está en la página web adecuada, que tenga un código fuerte y que el ordenador no tenga intrusos. Kaspersky Internet Security-Multi-Device dispone de una tecnología especial llamada Pago Seguro que combina todas estas medidas, evita que el troyano espíe nuestro teclado, que interfiera en nuestro buscador y así sucesivamente. Las nuevas medidas de protección incluyen una protección de pantalla (que puede ser utilizada por un troyano para espiar el teclado de una pantalla virtual) y la protección del portapapeles.


3. AVISAR DE CONEXIONES WI-FI INSEGURAS

Tu vida digital está totalmente expuesta cuando usas una conexión Wi-Fi abierta, especialmente en espacios públicos. Es ridículamente fácil espiar con este tipo de conexiones, por lo que será mejor evitarlas. Sin embargo, la lista de posibles problemas con las redes no termina con una red Wi-Fi abierta. Es por eso que un buen software de protección debe detectar posibles inseguridades y advertir al usuario. Nosotros vamos aún más lejos, notificamos al usuario acerca de redes Wi-Fi abiertas y con el ajuste adecuado, evitamos que tu contraseña sea transmitida sin encriptar.


3


Por otra parte, damos consejos sobre cómo configurar la red doméstica adecuadamente y recomendamos evitar las redes públicas que sabemos que son peligrosas.


4. PREVENIR EL ESPIONAJE A TRAVÉS DE WEBCAMS

Esto puede parecer el argumento de una mala película de Hollywood, pero sucede realmente. Los hackers pueden utilizar la webcam de un ordenador para espiar al usuario. A menudo se utiliza para el ciberespionaje pero, a veces, informáticos ma lintencionados lo hacen sólo por diversión o incluso para chantajear a alguien (afecta especialmente a las chicas guapas).


¿Es necesario que cubras tu webcam con cinta adhesiva? En realidad no, hay una solución mucho mejor – nosotros te advertimos cuando una nueva aplicación intente acceder a tu webcam. Tú puedes permitirle a aplicaciones como Skype o Hangouts utilizarla y evitar que otras aplicaciones tengan acceso a la webcam. Fácil y eficaz.


5. MANTENTE AL TANTO DE LAS ACTIVIDADES DE LOS NIÑOS Y MANTÉNLES SEGUROS

Internet es un océano de posibilidades para los niños, incluyendo las cosas buenas y las malas. Para apoyar tus esfuerzos en la gestión de la vida digital de tus hijos, hay múltiples soluciones de control parental que pueden evitar que los niños pasen demasiado tiempo jugando, accediendo a páginas web inapropiadas o hablando con extraños peligrosos. Sin embargo, la mayoría de las interacciones tienen lugar hoy en día en las redes sociales y, debido a las revelaciones de Edward Snowden, muchas páginas web de redes sociales envían a día de hoy su contenido encriptado. Esto hizo que muchas soluciones de control parental se volvieran ineficaces. Sin embargo, nuestra solución es capaz de comprobar el contenido cifrado si el padre así lo decide. Esto ayuda a prevenir el acoso cibernético y otros peligros de las redes sociales. Además, nuestro nuevo producto permite a los usuarios configurar las restricciones adecuadas con mayor rapidez y facilidad.


4


6. PROTÉGETE AÚN MEJOR DEL PHISHING

Todo dispositivo con una pantalla y habilitado para acceder a servicios online debe ser protegido del phishing -una estafa online que trata de robar las credenciales y los datos bancarios del usuario imitando páginas web de confianza (un banco, una red social, y así sucesivamente). Una protección típica contra el phishing comprueba la dirección de una página web en una base de datos de páginas web fraudulentas, evitando que el usuario las visite. Sin embargo, cada día se crean nuevas páginas web de phishing y debemos evitar también que el usuario visite esas páginas web completamente nuevas. Por eso, hemos desarrollado más de 200 criterios que ayudan a distinguir las páginas webs verdaderas de las fraudulentas y aplicamos estos conocimientos a cada página web que visita el usuario, ayudando a evitar nuevos fraudes.


7. TRABAJAR SIN PROBLEMAS CON LOS NUEVOS NAVEGADORES

Los desarrolladores de navegadores también intentan hacer de la red un lugar más seguro. Se esfuerzan por introducir algunos cambios que pueden acabar con la compatibilidad de plugins y extensiones de navegador. Uno de esos cambios, es una acción reciente de Google para centralizar la distribución de los plugins de Chrome. Hemos abordado este cambio y su objetivo es proporcionar a todos los principales navegadores un soporte continuo.


8. PUBLICACIONES SOBRE PROTECCIÓN

Aquellos tiempos en los que todo el mundo tenía sólo un ordenador en casa se ​​han acabado. Una familia típica puede tener fácilmente entre 3 y 5 dispositivos digitales diferentes – ordenadores portátiles, tablets y smartphones – en casa. Por eso disponemos de licencias para multi-dispositivos desde hace algún tiempo, lo que planteó un nuevo desafío – gestionar la protección de todos estos dispositivos. Puedes usar nuestro nuevo Centro de Protección Kaspersky basado en la web para ver el estado de protección de todos los dispositivos en una página web en tiempo real, administrar fácilmente licencias y activar la seguridad en cualquier dispositivo, obtener asistencia técnica y acceso a productos y servicios de Kaspersky Lab adicionales, incluyendo herramientas gratuitas.


9. MANTÉN A TUS SERES QUERIDOS PROTEGIDOS

Cuando tu amigo empieza de repente a publicar anuncios extraños de “pastillas para adelgazar” o algo así en un perfil de Facebook, o te envía un link con comentarios aún más extraños, estarás en lo cierto al pensar que él o ella ha sido hackeado – probablemente a través del robo de contraseñas y / o la infección por malware. Una persona responsable debe informar a la víctima del hackeo que está teniendo lugar lo más rápidamente posible. Pero ¿qué puedes hacer para evitar que esto vuelva a suceder? ¡Puedes proteger a tu amigo! Utiliza Kaspersky Internet Security Multi-Device para sugerirles a tus amigos un paquete de protección, dales asesoramiento personalizado acerca de la protección. Tus amigos estarán protegidos y tú estarás un paso más cerca de recibir nuestra gratitud – una protección gratuita.


10. SIEMPRE ACTUALIZADA

Esto puede parecer innecesario, pero en el mundo de la seguridad, estar siempre actualizado en una versión de software reciente es una medida de protección muy importante. Es por eso que softwares importantes como Windows o Chrome se actualizan hoy en día automáticamente. Nosotros introducimos el mismo concepto para Kaspersky Internet Security. El software actualizará automáticamente no sólo la base de datos de antivirus, sino también el programa en sí mismo a la última versión disponible. Y si utiliza, digamos, la versión 2015 y lanzamos la de 2016, automáticamente se te actualizará la última versión durante el tiempo que dure tu licencia.

Share:

31 marzo 2014

Siete síntomas para reconocer que tu smartphone Android está infectado


El sistema operativo de Google está siendo el principal objetivo de los cibercriminales este año. En la actualidad, el número de malware es seis veces superior a las cifras del año pasado y se han alcanzado las 140.000 muestras únicas. Pero, ¿cómo podemos saber si nuestro dispositivo está infectado?, y ¿qué se puede hacer para mantenerlo protegido?


1. Anuncios no deseados: Si tu smartphone o tablet está plagado de pop-ups y otro tipo de anuncios intrusivos –al margen de que puede considerarse normal en las aplicaciones-, es probable que tengas instalado un adware.

 2. Picos de datos: Algunos archivos maliciosos incrementan el uso de datos para hacer que el dispositivo se conecte repetidamente a un sitio web, haga clic en un anuncio, descargue archivos de gran tamaño o envíe mensajes.

 3. Facturas elevadas sin motivo: A menudo, el malware provoca que un smartphone o tablet infectado llame o envíe SMS a números de tarificación especial, elevando el precio de la factura telefónica.

 4. Aplicaciones no solicitadas: Algunas apps maliciosas compran o descargan aplicaciones de Google Play u otras tiendas no oficiales. Si en tu dispositivo aparecen aplicaciones que no has querido descargar, sospecha.

 5. Apps que utilizan funciones innecesarias: Algunos programas maliciosos se disfrazan de aplicaciones legítimas. Si solicitan permisos u otras funciones que no necesitan para su uso es probable que tenga fines maliciosos.

 6. Actividad extraña en las cuentas online: Este problema no sólo afecta a los PCs. El malware móvil es muy complejo y puede robar contraseñas, credenciales de acceso y datos guardados en el dispositivo.

 7. Aplicaciones que exigen dinero para desbloquear el dispositivo: Ninguna empresa legítima que opere dentro de la ley bloquea el dispositivo y pide dinero para desbloquearlo.
 Desde Kaspersky Lab afirman que la mejor manera para mantener nuestro dispositivo protegido es instalar una buena protección antimalware. Sin embargo, existen medidas adicionales para evitar que nuestro smartphone o tablet Android sea infectado:

 1. No practicar ‘jailbreak’ en el dispositivo.
 2. Introducir un PIN o una contraseña para desbloquear la pantalla.
 3. Descargar aplicaciones que procedan de fuentes de confianza.
 4. No utilizar redes WiFi públicas a la hora de realizar cualquier tipo de transacción.
 5. Revisar los permisos que solicitan las aplicaciones.
 6. Almacenar sólo los datos confidenciales que sean necesarios en el dispositivo
 7. Instalar una función de control parental para evitar que los niños accedan a compras u páginas no recomendadas.

Fuente: Kaspersky Labs
Share:

23 marzo 2014

Nuevo troyano en Facebook: vídeo de un amigo desnudo

Facebook es una de las redes sociales más virales y esto es aprovechado por ciberdelincuentes que buscan crear algún tipo de perjuicio mediante programas maliciosos. Utilizando como vehículo de difusión las redes sociales, pueden llegar a millones de usuarios en muy poco tiempo, un reclamo para los malhechores que buscan engañar a miles de usuarios para robar sus datos personales o acceder a su equipo mediante malware y convertirlo en parte de una red zombie.
 
facebook phishing Detectado un nuevo troyano en Facebook: vídeo de un amigo desnudo

El último de los troyanos difundidos por Facebook del que se tiene conocimiento es el que nos promete enseñarnos a nuestros contactos desnudos. Según las investigaciones, millones de usuarios ya han caído en la trampa y han sido víctimas de este software malicioso.

El troyano se anuncia en la red social como una herramienta que nos muestra un vídeo de uno de nuestros contactos desnudo. En el anuncio se muestra una fotografía del contacto y un supuesto link a Youtube. Una vez hemos clicado en el enlace, parece que nos lleva a Youtube pero en realidad se abre una ventana que nos pide que nos descarguemos la última versión de Flash para que podamos ver el vídeo. Aquí es donde se descarga automáticamente a nuestro ordenador este software malicioso, que contiene el troyano.

El virus es capaz de acceder a las fotografías de Facebook de los usuarios y ofrecer el mismo reclamo a sus contactos, escogiendo una de sus imágenes que se mostrarán para que alguno de sus contactos caiga en la trampa y acceda al vídeo falso. Este tipo de campañas virales tienen un gran impacto en los usuarios, y el éxito de la estafa es elevado. Es importante que desconfiemos de este tipo de campañas, ya que es muy complicado que alguien pueda disponer de un vídeo de esas características y te lo ofrezca de forma pública.

Normalmente, el reclamo se utiliza para llevar al usuario a una descarga que contiene un software que es capaz de acceder a sus fotografías y datos personales que se usarán para algún fin malicioso. Muchas veces, como en este caso, se utilizarán nuestros datos para seguir con la estafa y engañar a otras personas. Prevenir esta clase de ataques consiste en desconfiar de reclamos poco probables, e informarnos siempre antes de descargar cualquier archivo que no conocemos.

Fuente: delitosinformaticos.com
Share:

12 marzo 2014

Phising de la Agencia Tributaria


¡OJO AL DATO!
 
Se están recibiendo correos, teóricamente del Ministerio de Hacienda (con todos los 
membretes etc) diciendo que: tras ver su declaración, habían detectado un fallo a su 
favor de 284 € y que tenían que rellenar un cuestionario que aparecería al pinchar en 
la dirección e-mail.
 
Cuando les das los datos de tu cuenta para que te hagan el ingreso, te la limpian.
 
Así que nada, mucho cuidado.
 
Podéis comprobar que el aviso no es una cadena en el enlace alerta de la policía:
 
http://www.policia.es/org_central/judicial/udef/alertas/20110404_1.html
 
Ninguna entidad bancaria ni organismo oficial solicita datos de este tipo a través de
email o formulario. 
Share:

08 enero 2014

Medidas legales a tomar, si nuestros datos personales son publicados en internet sin nuestro consentimiento (Guiafono y similares)

En post anterior, habíamos comentado la incomodidad que supone que nuestros datos personales sean publicados en páginas como Guiafono o similares. De como, aún solicitándolo, no son eliminados completamente.

En España, si tus datos estuvieran publicados en Internet (teléfono, dirección, mail,fotos,…etc), y no has autorizado su publicación, tienes derecho a que se retiren.

Lo primero es contactar con el administrador de la web para que los retire, y si no lo hace, lo siguiente es DENUNCIARLO a la AEPD, siguiendo las siguientes pautas:  

"Denuncias

Se le informa que, si dispone de pruebas o indicios que puedan acreditar que un hecho pueda suponer el incumplimiento de la Ley Orgánica de Protección de Datos (LOPD), y que pueda constituir una infracción administrativa, puede presentar una denuncia poniendo en conocimiento de esta Agencia la existencia de esos hechos.

El escrito de denuncia deberá contener los siguientes elementos esenciales:
a) Nombre y apellidos del interesado y en su caso, de la persona que lo presente, así como la identificación del medio preferente o del lugar que se señale a efectos de notificaciones.
b) Hechos, razones y petición en que se concrete, con toda claridad, la solicitud.
c) Lugar y fecha
d) Firma del solicitante o acreditación de la autenticidad de su voluntad expresada por cualquier medio
e) Órgano, centro o unidad administrativa a la que se dirige
f) Identifiación de los presuntos responsables
g) Todos aquellos documentos o cualquier otro tipo de prueba o indicio que permita corroborar los hechos denunciados.

Si desea presentar una denuncia, en la sede electrónica de la AEPD dispone de un formulario electrónico que, una vez cumplimentado podrá presentarlo bien en el registro electrónico, si dispone de un certificado de firma, o bien podrá imprimirlo y presentarlo en el registro de documentos de la AEPD situado en la C/ Jorge Juan, 6, 28001-Madrid."

Share:

29 septiembre 2013

Como eliminar nuestros datos de Guiafono

Nota.- Volvemos a postear el artículo a petición de algunos visitantes del blog y actualización/modificación del mismo, que al final podréis ver.

Un saludo y muchísimas gracias por los comentarios, información y ayuda recibida por todos los que desinteresadamente aportaron su "granito de arena". 

¿Alguna vez habéis realizado una búsqueda en internet con vuestros datos personales?

Si lo hacéis, quizás os encontréis con una desagradable sorpresa de todo lo que puede aparecer, sin vuestro consentimiento.

Nombre, apellidos, número de teléfono, dirección, etc. es lo que podéis encontrar en páginas como guiafono.

"Normalmente", en la parte inferior de estas webs debería de aparecer un enlace de contacto, para eliminar nuestros datos, pero en algunos casos, como en la web que anteriormente he mencionado, aunque existe un enlace dando instrucciones, tiene una pequeña "trampa", ya que nos dice que haciendo clic en nuestro nombre y apellidos (el cual sale remarcado en verde),  por mucho que pinches en el mismo no se muestra ninguna ventana, ni redirige a ningún sitio, haciendo que nos "acordemos" de familiares directos del webmaster de la web.

Pero no desesperéis, para poder realizar la eliminación de nuestros datos en Guiafono.com deberemos de seguir unos pasos, que a continuación os muestro.

En mi caso lo he realizado con el navegador Firefox y con un plugin que se llama Firebug (si pincháis encima de los nombres os llevarán a su web de descarga).


Una vez instalados en nuestro pc los dos, nos vamos a nuestra dirección personal de la web guiafono, y habilitamos Firebug desde la parte superior derecha de nuestra pantalla. 


Una vez habilitado, se nos desplegará en la parte inferior una página de edición html.


Ahora pincharemos en nuestro nombre y apellidos; en la parte inferior de la ventana de Firebug, debería de redirigirnos directamente a #dialog-modal { display: none; }, pincharemos encima de la palabra "none" y pondremos "block".


Es el momento de dirigirnos a la parte inferior de la página guiafono, ahí veremos un pequeño botón de color verde que pondrá "eliminar", marcamos la casilla donde dice que somos nosotros verdaderamente los que solicitamos el borrado de los datos, ponemos la solución a la operación matemática que nos ofrecen y seleccionamos eliminar.


Si por cualquier motivo no encontrasemos la palabra #dialog-modal { display: none; }, podemos utilizar el pequeño buscador de la parte derecha de firebug, como os muestro en las capturas de pantalla correspondientes.

Bueno pues eso es todo, espero os sea de utilidad este artículo para evitar que vuestros datos anden pululando en páginas como la que hemos estado tratando.

Un saludo, 

Juanjo

Nota.- Nos ha comentado varios visitantes del blog que con el navegador Google Chrome, no hay que hacer todo este protocolo; simplemente navegando con él hasta la web de Guiafono, se nos mostrará la opción de eliminar nuestros datos.

Si vamos a google si que veremos que seguimos apareciendo en el enlace con guiafono, pero esto ya es competencia de google, ya que al entrar en la web o servidor ya no aparece nuestros datos.

Asimismo, Jorge - otro usuario de "La Ratonera", nos dice que algunas veces los datos vuelven a aparecer al de dos o tres meses. Comprobado este extremo, podemos afirmar que así es, por lo que tendremos que volver a realizar todo el proceso o pasar a denunciar  en la web del Grupo de Delitos Telemáticos de la Guardia Civil.

https://www.gdt.guardiacivil.es/webgdt/home_alerta.php
Share:

23 junio 2013

Los 5 mejores plugins para mejorar tu privacidad en Firefox


Cada vez es más difícil mantener en privado nuestra información personal cuando navegamos en la Red, pero, afortunadamente, existen diferentes plugins, diseñados para protegernos sin importar el navegador que usemos. Cada browser dispone de múltiples opciones; en el caso de Firefox, estos son los cinco mejores plugins para salvaguardar nuestra vida online:

Privacidad en firefox

NoScript: los cibercriminales utilizan los scripts de las websites para explotar las vulnerabilidades de las páginas y de los sistemas de los usuarios. Este plugin ofrece una solución al problema. NoScript solo permite JavaScript, Java y demás contenido ejecutable en las webs de confianza que elija el usuario. Así, evita los ataques maliciosos sin que la página pierda funcionalidad.


Better_privacyBetter Privacy: las cookies rastrean nuestros movimientos en Internet para ofrecer  a los usuarios una experiencia más personalizada; almacenando y enviando información sobre nosotros y nuestros hábitos online. Better Privacy nos protege de las cookies permanentes que utilizan las empresas de marketing para inundar a los usuarios con anuncios. Este plugin permite gestionar las cookies Flash  recopiladas en una lista, aceptando o bloqueando las que queramos.


Kaspersky Anti-Banner: esta función está incluida en el producto Kaspersky Internet Security 2013, una plataforma que protege a tu sistema de las amenazas de Internet al igual que el antivirus Kaspersky PURE 3.0. El plugin Kaspersky Anti-Banner bloquea la publicidad de los banners y displays. Otra alternativa es Adblock Plus, que al igual que el plugin de Kaspersky Lab, elimina los anuncios digitales y bloquea los dominios de malware conocidos.


Self-Destructing Cookies: parecido a Better Privacy, este plugin elimina, automáticamente, las cookies rastreadoras después de cerrar una pestaña o una web. Además, fue diseñado para trabajar con las listas blancas de permisos de otros plugins como Ghostery y Adblock Plus.


Stealthy: Este plugin es especialmente útil en aquellos países donde está restringido el acceso a redes como Facebook o Youtube, ya que oculta tu dirección IP para evitar que rastreen tu actividad online y poder, así, sortear los firewalls de censura. Aunque éste no sea tu caso, nunca es una mala idea esconder tu identidad mediante los proxies que proporciona Stealthy.


Share:

19 abril 2013

Estafa en venta de teléfonos móviles.


Atención:

Se está realizando una estafa en venta de teléfonos móviles.

En redes sociales, anuncios de internet y en prensa se anuncia la venta de terminales de última generación, libres y a bajo precio.

El comprador se pone en contacto, mediante un número de teléfono móvil, con el vendedor y comprueba delante de él que el terminal se enciende y funciona perfectamente.

Una vez que el comprador paga y en su domicilio intenta encender el móvil, comprueba que el mismo está bloqueado.

El comprador intenta ponerse en contacto de nuevo con el vendedor y comprueba que el número al que llama ha sido dado de baja y ya no existe.

Se ha detectado que en la mayoría de los casos son terminales de la marca Samsung S3, pero puede ser cualquier otro.

Espero que os sea de utilidad.

Juanjo
Share:

Categorías